ISMS prozessbasiert aufbauen – mit Ariadne
Denn Informationssicherheit beginnt mit euren Prozessen – nicht mit der IT.

über 2.500 Firmen setzen auf Ariadne



Mehr Sicherheit und Resilienz
Was ist ein ISMS?
Ein ISMS (Informationssicherheits-Managementsystem) bündelt Regeln, Prozesse und Maßnahmen, um die Informationen in einer Organisation zu schützen. Das Ziel: für Sicherheit, Resilienz und ein funktionierendes Risikomanagement sorgen.
Die ISO 27001 legt dafür einen verbindlichen Rahmen fest, lässt aber Spielraum bei der Umsetzung. Ergänzt werden ihre Vorgaben durch Anforderungen weiterer Standards, darunter NIS-2, TISAX oder DORA.
Unternehmen stehen vor der Aufgabe, ihr ISMS passend zu ihren Risiken, Strukturen und Zielen auszugestalten. Eures auch?
ISMS – die Stolpersteine
Warum scheitert Informationssicherheit so oft in der Praxis?
NIS-2, TISAX, DORA, Kundenanforderungen oder Lieferkettenaudits setzen viele Unternehmen unter Handlungsdruck, ein Informationssicherheits-Managementsystem aufzubauen. Doch auf dem Weg zu einem funktionierenden ISMS liegen einige Stolpersteine:
Kein klarer Einstiegspunkt
Unternehmen wissen, dass sie handeln müssen – aber womit starten? Mit Assets? Risiken? Maßnahmen? Systemen? Oft fehlen ein klarer Plan und eine Priorisierung.
Einstieg über IT-Technik
Im ersten Reflex werden oft Firewalls, Backups und Zugriffsrechte betrachtet. Dabei geht die eigentliche Frage unter: Welche Informationen und Geschäftsprozesse müssen wir überhaupt schützen?
Kein gemeinsames Bild
IT, Fachabteilungen und die Geschäftsführung sprechen nicht dieselbe Sprache. Jeder sieht einen anderen Ausschnitt – ein konsistentes Gesamtbild entsteht nicht.
Maßnahmen ohne Priorisierung
Sicherheitsmaßnahmen werden pauschal umgesetzt – unabhängig davon, ob ein Asset geschäftskritisch ist oder sensible Informationen verarbeitet. Das Ergebnis: Aufwand ohne Wirkung.
Doppelaufwand durch Insellösungen
Word, Excel, verteilte Laufwerke, verschiedene Tools: Anforderungen, Assets und Nachweise liegen überall verstreut – der Überblick geht verloren, die Pflege wird zur Last.
Blinde Flecken im Risikobild
Wer Risiken bewertet, ohne die Geschäftsperspektive zu beachten, übersieht das Wesentliche. Nicht alle kritischen Prozesse sind bekannt, nicht alle definierten Risiken sind wirklich relevant.
Das ISMS-Modul von Ariadne
Die Lösung: Informationssicherheit entlang von Prozessen aufbauen
Ihr braucht keine weitere Insellösung: Das Ariadne ISMS-Modul baut auf dem auf, was euer Unternehmen bereits kennt – eurem Managementsystem.
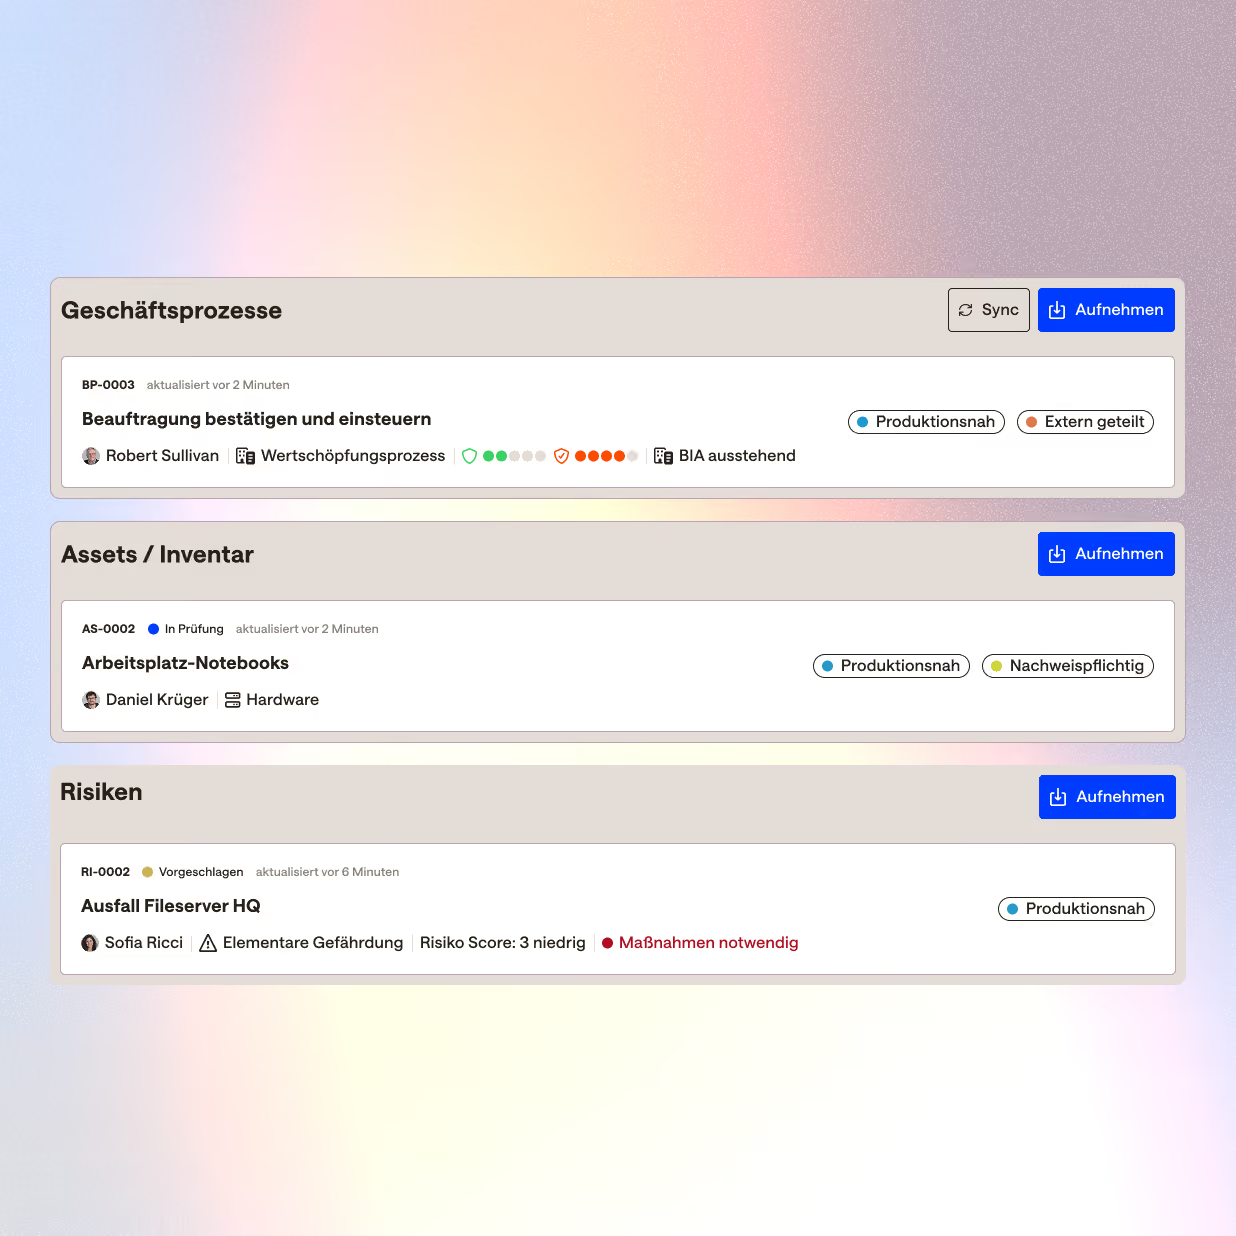
Informationssicherheit entsteht somit als natürliche Erweiterung eurer täglichen Arbeit. Schutzziele, Assets und Risiken leiten sich direkt aus dem jeweiligen Prozesskontext ab. So entsteht ein auditfähiges ISMS, das im Alltag wirklich funktioniert.
- Einstieg über bekannte Geschäftsprozesse
- Assets prozessbezogen und mit Schutzbedarf führen
- Risiken priorisiert bewerten, Annex A gezielt einsetzen
- NIS-2 und ISO 27001 abdecken – ohne Doppelarbeit
Informationssicherheit mit System
So löst das Ariadne ISMS-Modul eure Herausforderungen
Geschäftsprozesse als ISMS-Basis nutzen
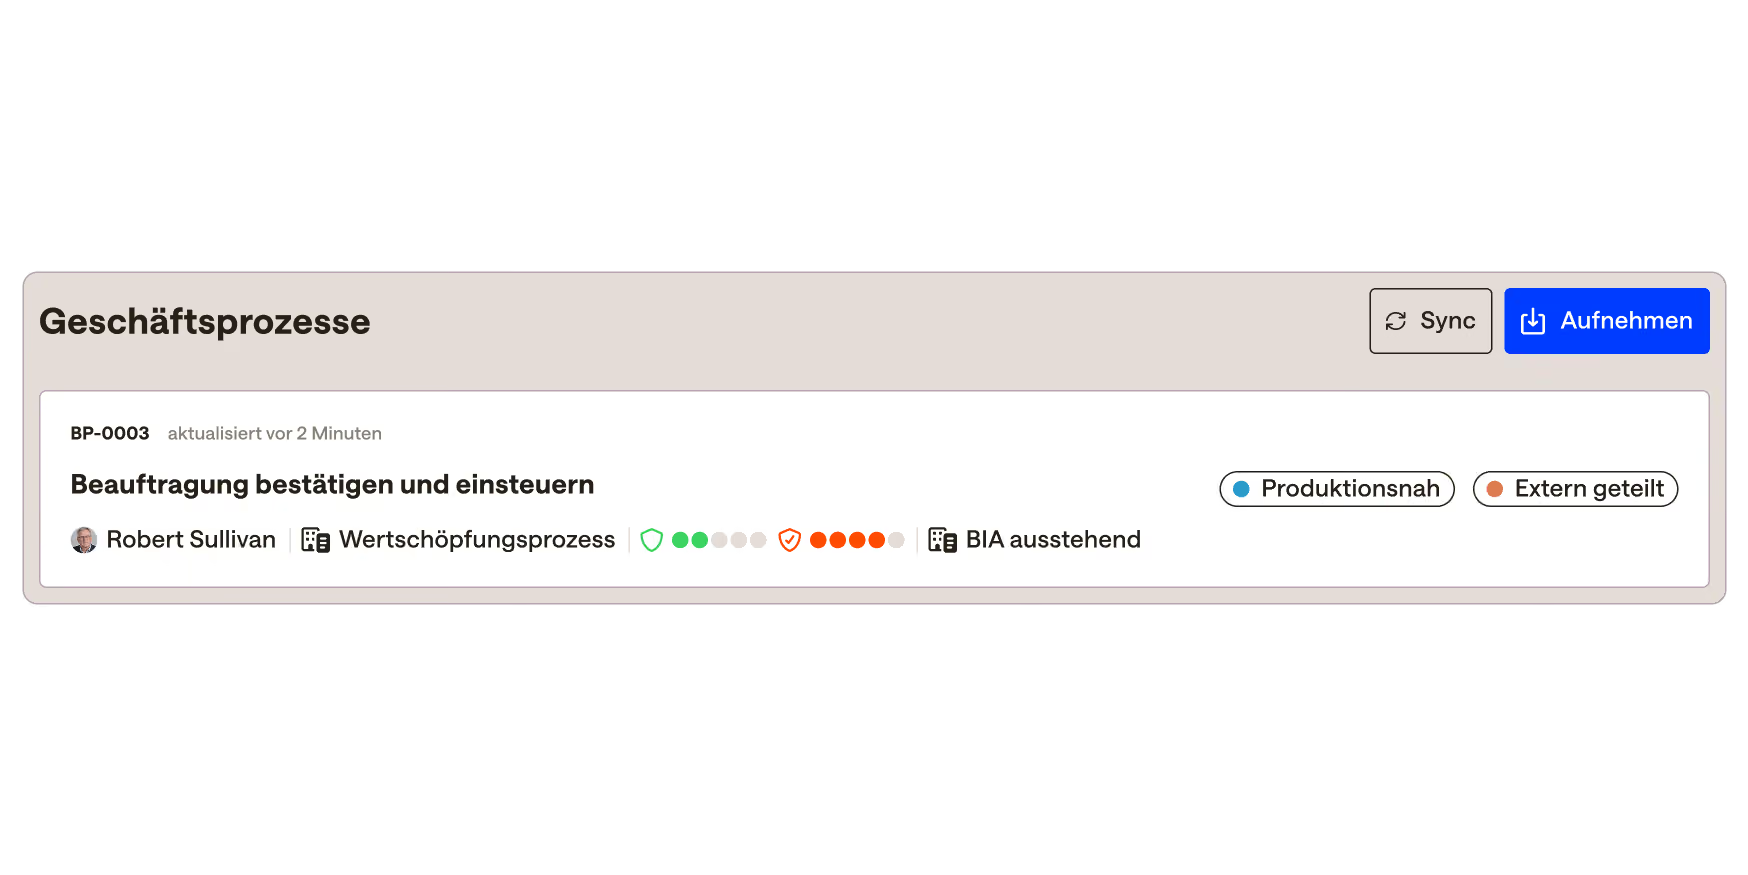
Informationssicherheit beginnt nicht mit der Firewall – sondern mit den täglichen Abläufen in eurem Unternehmen. Im Ariadne ISMS-Modul werden Prozesse, Informationen und Schutzbedarfe direkt miteinander verknüpft. Das verstehen alle Mitarbeitenden.
Der Ariadne-Effekt:
Fachbereiche, IT und Geschäftsführung sprechen endlich dieselbe Sprache.
Der Ariadne-Effekt:
Annex-A-Prüfungen finden gezielt nur dort statt, wo Business Impact und Risiko es rechtfertigen.
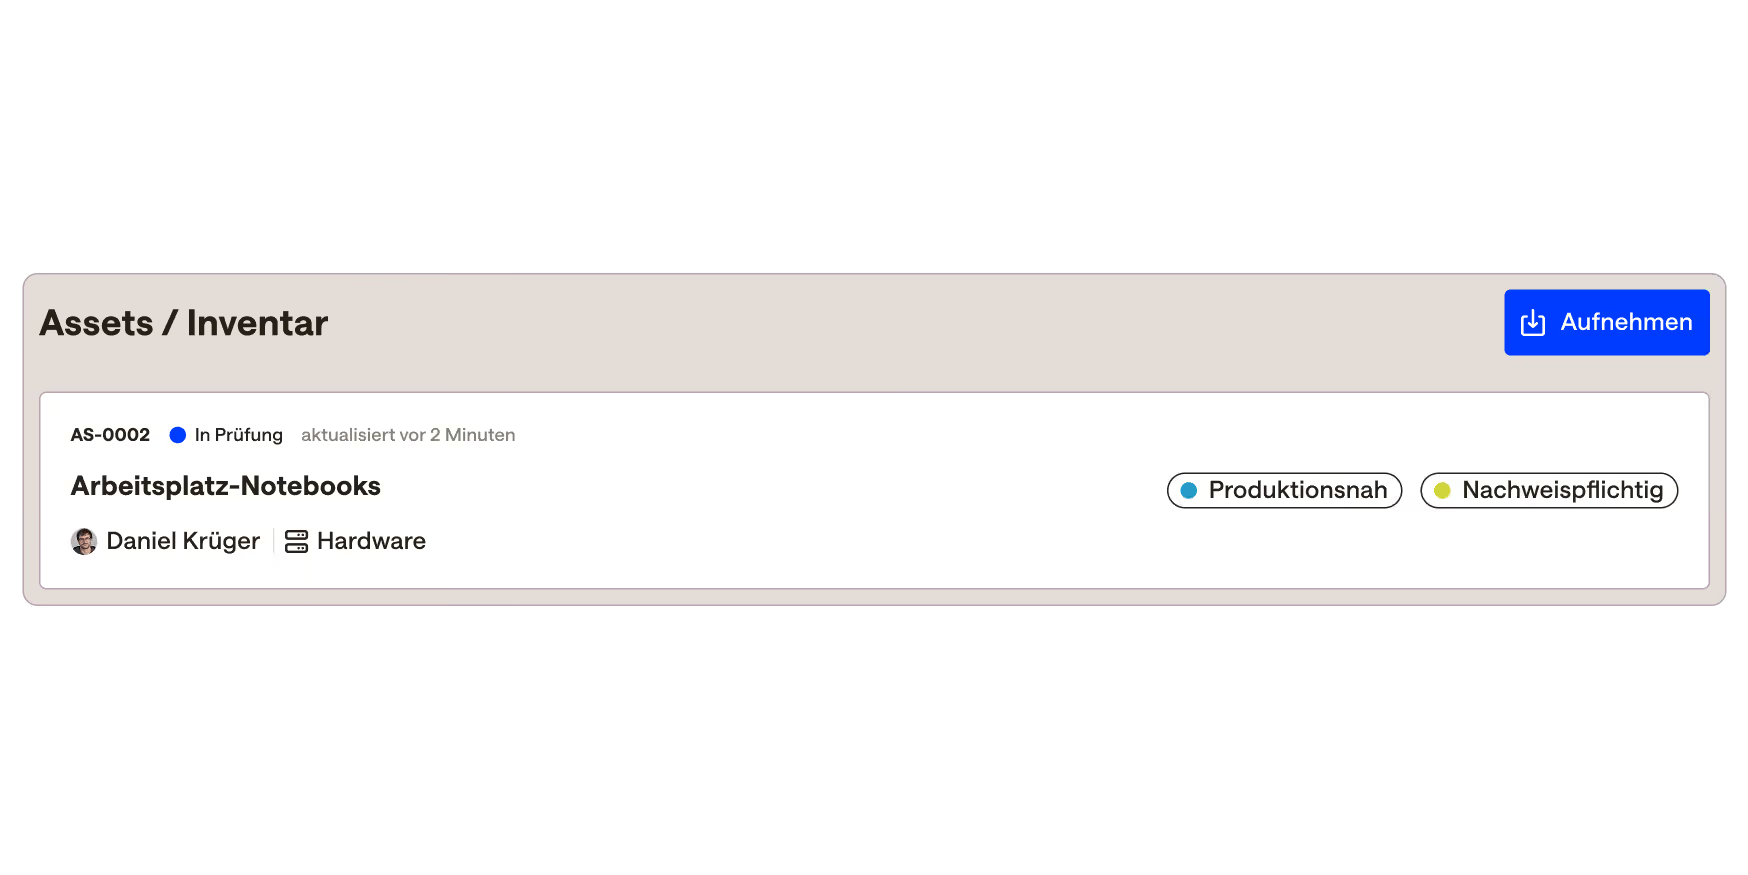
Asset-Inventar prozessbezogen führen
Assets werden nicht als lose Objekte erfasst, sondern als Ressourcen eines konkreten Geschäftsprozesses. Der Schutzbedarf ergibt sich direkt aus dem Kontext – nicht aus einer pauschalen Liste, die niemand pflegt.
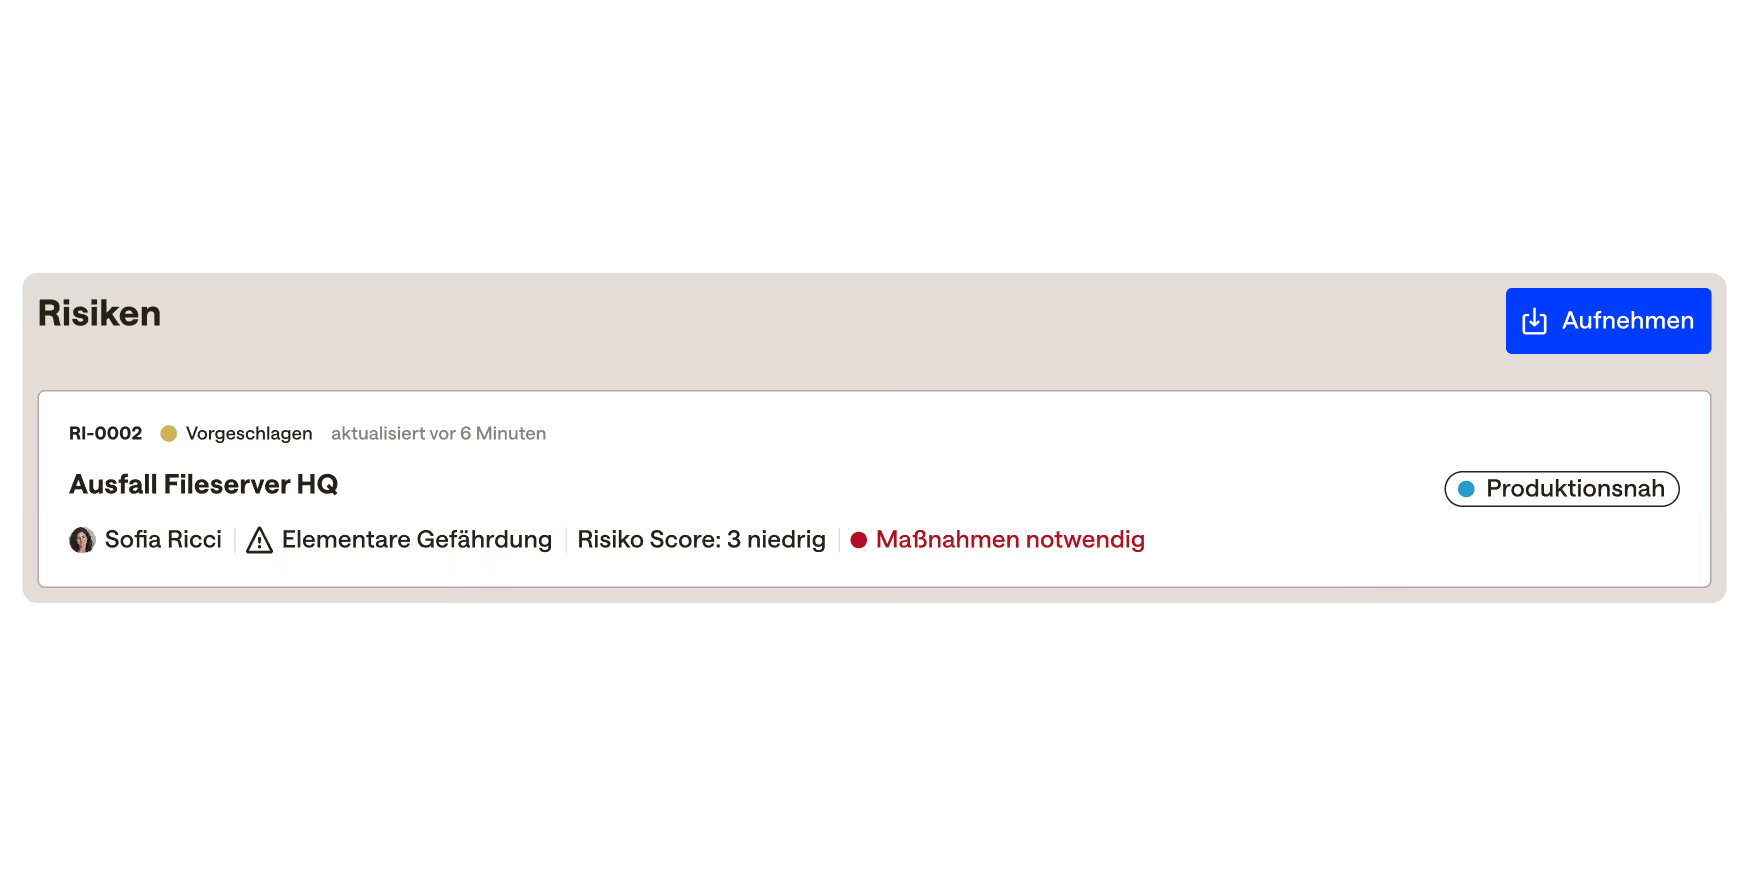
Risiken bewerten und Maßnahmen steuern
Mit dem ISMS-Modul lässt sich die Herleitung immer nachvollziehen: Geschäftsprozess → Information → Asset → konkrete Bedrohung. Maßnahmen werden priorisiert und mit klarer Verantwortung versehen – und so auch wirklich umgesetzt.
Der Ariadne-Effekt:
Ihr schafft ein Risikobild, das sich geschäftlich begründen lässt und das auch Auditor:innen überzeugt.
Der Ariadne-Effekt:
Zwei (oder mehr) Standards werden in einem System mit einer gemeinsamen Steuerungslogik abgebildet..
ISO 27001, ISO 9001 und NIS-2 in einem System
Was im Qualitätsmanagement bereits dokumentiert wurde, dient direkt als Basis des ISMS: Prozesse, Verantwortlichkeiten, Wissen – einmal gepflegt, doppelt genutzt. Kein Medienbruch, kein Mehraufwand.
Methodischer Einstieg
Fünf Schritte zu einem funktionierenden ISMS
Keine losen Maßnahmenlisten, sondern eine Methodik, die dort ansetzt, wo Wertschöpfung entsteht: direkt an euren Prozessen. Jeder Schritt folgt auf den vorherigen. So gestaltet ihr euer ISMS – vom ersten Überblick bis zur begründeten Risikoentscheidung.
Geschäftsprozesse als Ausgangspunkt
Was läuft in eurem Unternehmen täglich ab? Die Prozesse, die ihr ohnehin kennt, bilden die methodische Basis des ISMS.
Informationen je Prozess identifizieren
Was verarbeitet ihr, was davon ist schützenswert? Informationen werden dort bewertet, wo sie entstehen – nicht in einer isolierten Liste.
Schutzziele ableiten
Wie stark Informationen geschützt werden müssen, wie wichtig ihre Verfügbarkeit laut Prozess ist – das bewerten die Prozessverantwortlichen selbst im Rahmen einer Business Impact-Analyse, nicht die IT.
Assets und Ressourcen zuordnen
Systeme, Geräte und Personen werden als Ressourcen eines Geschäftsprozesses erfasst und nicht als einzelne Objekte auf einer IT-Inventarliste. Ihr Schutzbedarf ergibt sich direkt aus dem Kontext.
Risiken bewerten und Maßnahmen steuern
Geschäftsprozess → Information → Asset → konkrete Bedrohung: So sieht eine nachvollziehbare Herleitung aus. Maßnahmen werden gezielt dort eingesetzt, wo Business Impact und Risiko es rechtfertigen.
Bereit für ein ISMS, das im Alltag funktioniert?
Dann nutzt eure täglichen Abläufe als Grundlage und baut euer ISMS entlang eurer Geschäftsprozesse auf: Ariadne reicht euch den roten Faden.
FAQ
Unsere Antworten auf die wichtigsten Fragen
Entdecke Antworten zu den wichtigsten Themen rund um den Zusammenschluss.
Was ist ein ISMS?
Ein ISMS (Informationssicherheits-Managementsystem) umfasst alle Regeln, Prozesse und Maßnahmen, mit denen ein Unternehmen seine Informationen systematisch schützt.
Wie baue ich ein ISMS auf?
Ausgangspunkt sollten die Geschäftsprozesse und deren Schutzbedarf sein. Darauf aufbauend werden Risiken bewertet, Maßnahmen festgelegt, umgesetzt und regelmäßig überprüft.
Was ist die ISO 27001?
Die ISO 27001 ist ein internationaler Standard für den Aufbau, Betrieb und die kontinuierliche Verbesserung eines ISMS. Sie definiert Anforderungen an ein systematisches Informationssicherheitsmanagement.
Was ist Annex A?
Annex A heißt ein Anhang A der ISO/IEC 27001. Er enthält einen Katalog von 93 möglichen Informationssicherheitsmaßnahmen (Controls), die Unternehmen bei der Umsetzung ihres ISMS berücksichtigen können. Wichtig: Annex A stellt keine Checkliste dar, die vollständig abgearbeitet werden muss. Vielmehr wählen Unternehmen auf Basis ihrer eigenen Risiken und Anforderungen die passenden Maßnahmen aus und begründen, warum andere nicht relevant sind.
Was ist NIS-2?
NIS-2 ist eine EU-Richtlinie zur Stärkung der Cybersicherheit. Sie verpflichtet bestimmte Unternehmen und Organisationen zu konkreten Maßnahmen für Risikomanagement, Sicherheit und die Meldung von Sicherheitsvorfällen.
Kann ich das ISMS-Modul ohne Ariadne nutzen?
Nein, denn das Modul wurde bewusst auf Ariadne abgestimmt und mit der Software verzahnt. Der eigentliche Mehrwert liegt in der Verbindung von Prozessmanagement und Informationssicherheit, was nur Ariadne ermöglicht. Ohne diese Basis wäre das Modul ein weiteres Standalone-Tool unter vielen.
Was unterscheidet das Ariadne ISMS-Modul von reinen ISMS-Anbietern?
Reine ISMS-Anbieter liefern ein separates Tool, das parallel zur bestehenden Organisation läuft. Es muss neu eingerichtet und befüllt werden. Das Ariadne ISMS-Modul setzt auf das auf, was euer Unternehmen bereits aus dem Qualitätsmanagement kennt und lebt: Geschäftsprozesse, Verantwortlichkeiten, Wissen. Kein Doppelaufwand, kein Medienbruch.
Müssen wir die ISO 27001 bereits kennen, um zu starten?
Nein. Das Framework im ISMS-Modul führt euch methodisch entlang von Geschäftsprozessen in die Norm ein – auch ohne Vorkenntnisse. Der Einstieg ist bewusst niedrigschwellig gestaltet.
Unterstützt das Modul auch NIS-2?
Ja. NIS-2-Anforderungen lassen sich parallel zur ISO 27001 dokumentieren und mit bestehenden Maßnahmen verknüpfen. Doppelarbeit wird auch hier vermieden.
Kann ich IT-Assets aus einer bestehenden Datenbank importieren?
Ja. Der Import ist per CSV oder REST-API möglich. Bestehende Inventare müssen nicht manuell neu erfasst werden.
Brauche ich externe Beratung für die Einführung?
Das Framework des ISMS-Moduls wurde gemeinsam mit ISMS-Berater:innen und Auditor:innen entwickelt, deren Wissen direkt in die Methodik eingeflossen ist. Über unser Partnernetzwerk stehen euch weitere spezialisierte Begleiter:innen zur Verfügung. So spart ihr Zeit in der Einführung und im Zertifizierungsprozess.
Für wen ist das ISMS-Modul geeignet?
Für mittelständische Unternehmen, die die ISO 27001 einführen oder re-zertifizieren wollen – insbesondere, wenn bereits ein Qualitätsmanagementsystem (ISO 9001) existiert oder NIS-2-Anforderungen relevant sind.